
Dependabot
GitHub 内置的依赖更新服务,分版本更新与安全更新两条线,发现新版本或已披露漏洞时自动开 PR 并附变更说明与 CI 结果,适合在 GitHub 上托管代码、依赖较多的团队把安全更新当第一道防线。
2 次可以打开平均 5.7 秒
本站从国内机房定期实测。竖条由远及近:绿 = 可以打开,橙 = 国内不可直接访问,灰 = 打不开。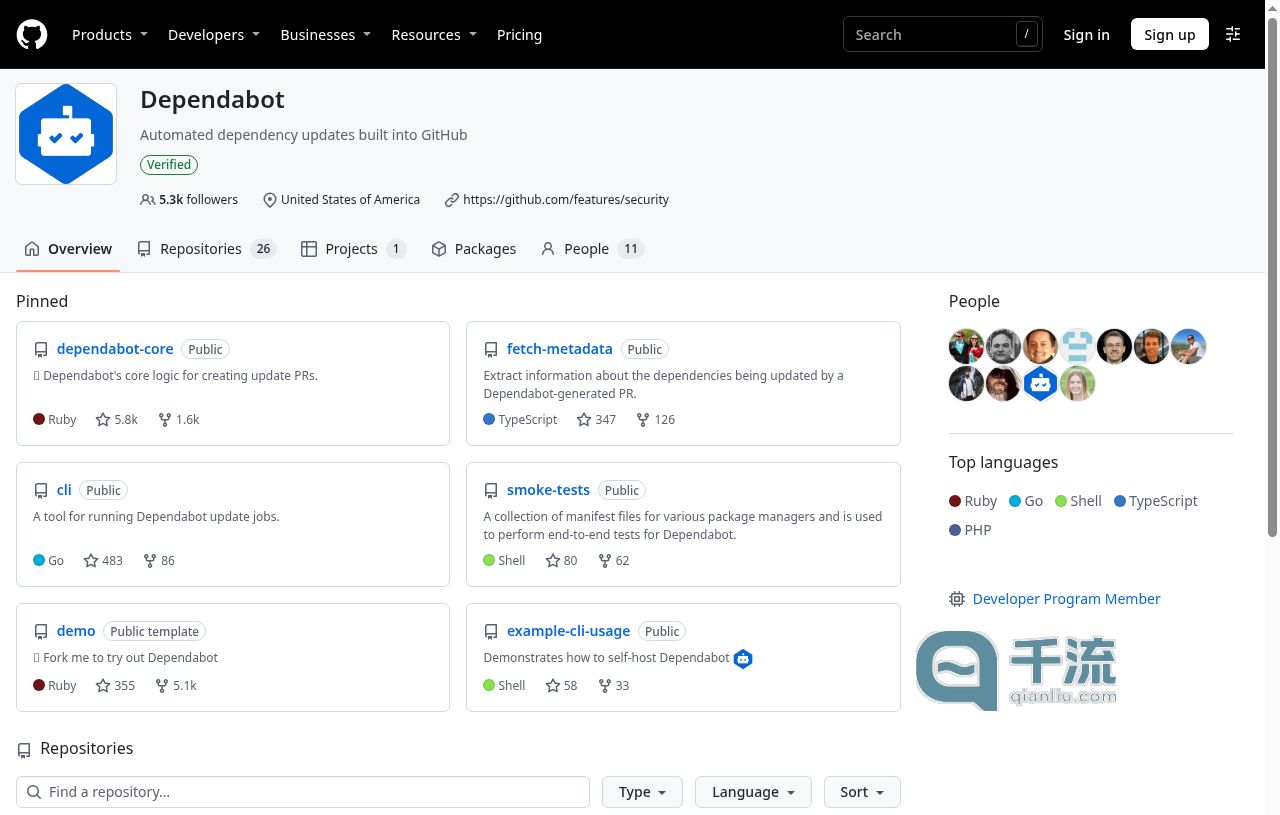
Dependabot 是 GitHub 内置的依赖更新服务,官方一句话概括为「Automated dependency updates built into GitHub」。它盯着项目里声明的依赖,发现新版本或已知漏洞时,自动开一个 Pull Request 把版本号改上去,开发者审一遍合并即可,不用手动翻 changelog 逐个升级。
主要功能
它分两条线工作:版本更新(version updates)在有新版本发布时提 PR,安全更新(security updates)在依赖被披露漏洞时提 PR。PR 里会带上变更说明和兼容性信息,合并前可以看 CI 结果。围绕核心逻辑,这个组织还开源了几个配套仓库:dependabot-core 是生成更新 PR 的核心逻辑,fetch-metadata 用来从 Dependabot 生成的 PR 里提取被更新依赖的信息,cli 是跑更新任务的命令行工具,example-cli-usage 演示如何自托管,demo 是一个可以直接 fork 来试用的模板仓库。
适合谁
已经在 GitHub 上托管代码、用 Ruby、Go、JavaScript 等包管理器管理依赖的团队和个人开发者。项目依赖越多,越能省下盯版本的时间;对安全更新敏感的项目可以直接把它当第一道防线。
费用与限制
按 GitHub 定价页,免费计划就包含「Dependabot security and version updates」,个人和组织都能用,不需要额外付费。它依附于 GitHub 仓库运行,不在 GitHub 上的项目用不了;自动提的 PR 仍需人工审查合并,版本跨度大时可能带来兼容性问题。仓库页面本身是英文界面。


